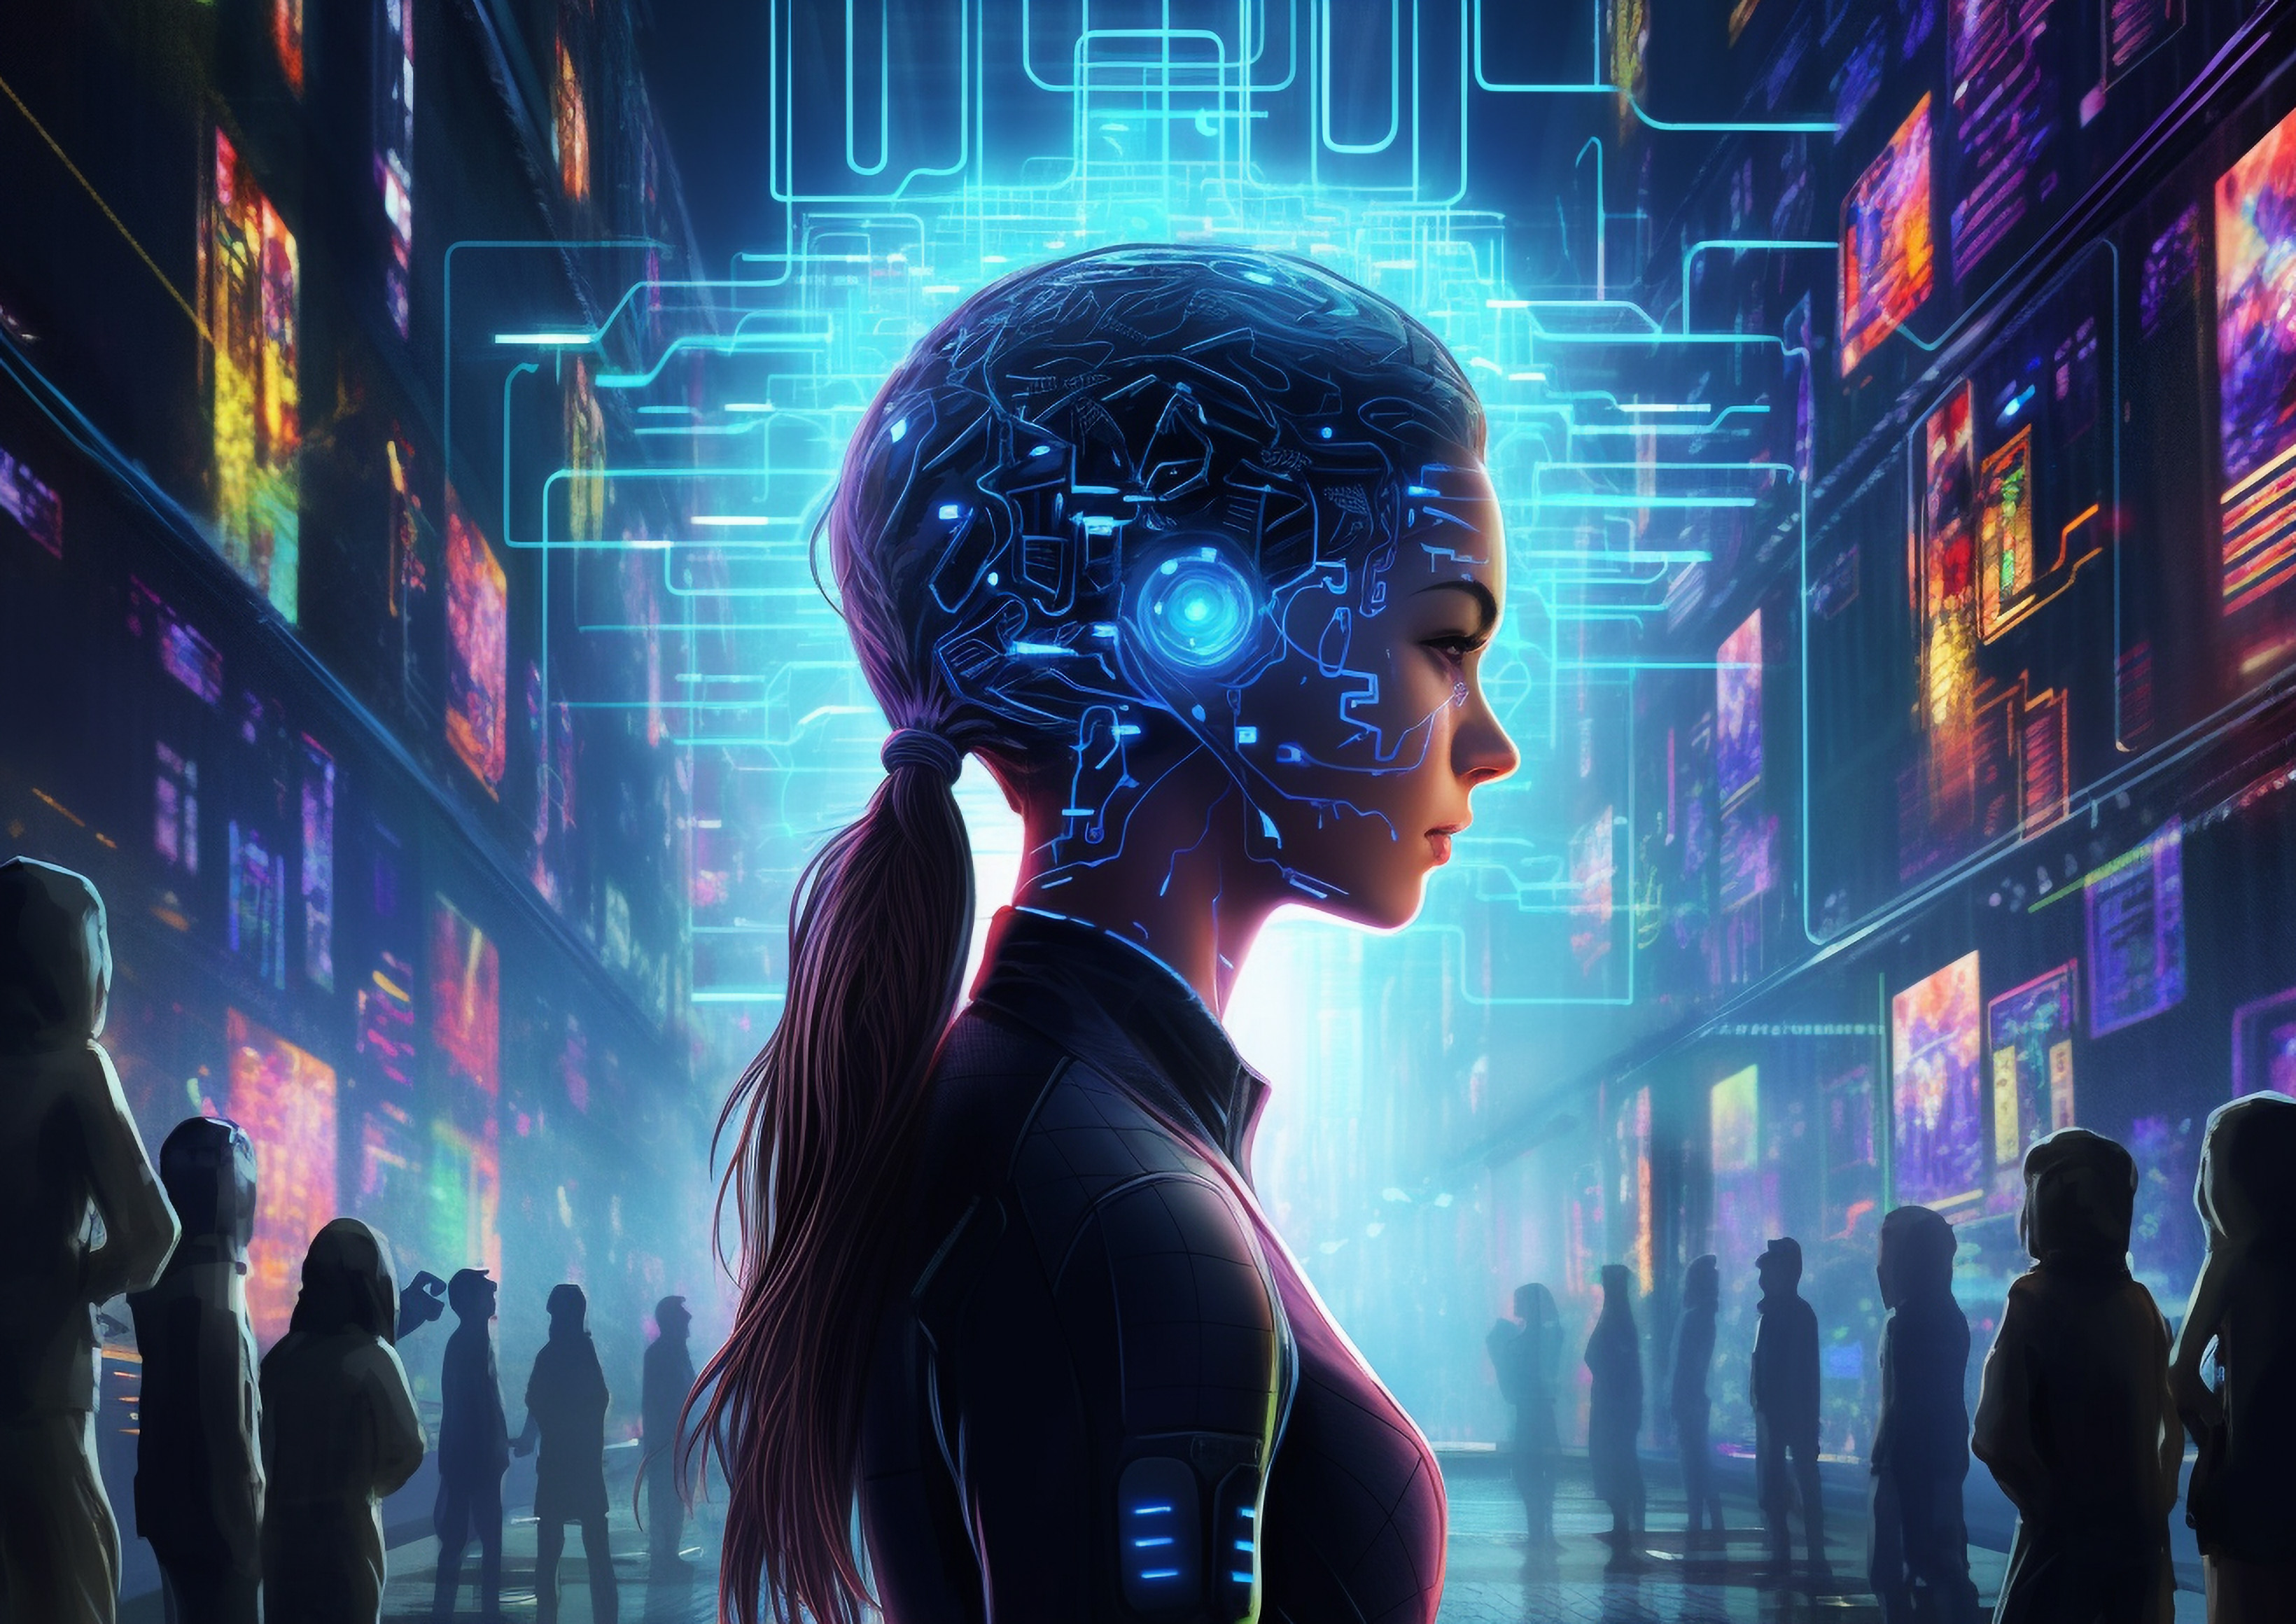
KI-Datenlecks: Was ist das und warum ist es wichtig?
KI-Datenlecks bezeichnen die unbeabsichtigte Offenlegung sensibler Informationen während der Entwicklung oder Bereitstellung von KI-Modellen. Dieses Phänomen kann durch unsachgemäßen Umgang mit Daten, unzureichende Sicherheitsmaßnahmen oder falsch konfigurierte Systeme verursacht werden. Für Unternehmen, die auf KI setzen, ist es entscheidend, Datenlecks zu verstehen und zu minimieren, da sie zu Beeinträchtigung der Datenintegrität, Datenschutzverletzungen und rechtlichen Konsequenzen führen können.
Als jemand, der sich in der geschäftigen Welt der Technologie und KI zurechtfindet, weiß ich, wie wichtig Datensicherheit ist. Schließlich kann der Verlust sensibler Informationen jedes Unternehmen ruinieren. Lassen Sie uns dies näher untersuchen, die Risiken hervorheben und basierend auf meinen Erfahrungen und meinem Wissen Erkenntnisse zur Bekämpfung von KI-Datenlecks teilen.
KI-Datenlecks verstehen
Um ein klareres Bild von KI-Datenlecks zu erhalten, ist es wichtig, zwischen Trainingsdatenlecks und operativen Datenlecks zu unterscheiden. Trainingsdatenlecks entstehen, wenn das Modell während der Trainingsphase ungültigen Daten ausgesetzt ist. Dadurch kann es schummeln und Ergebnisse liefern, die in realen Anwendungen nicht Bestand haben. Stellen Sie sich beispielsweise ein Betrugserkennungssystem vor, das mit Daten trainiert wird, die versehentlich Ergebnisse aus zukünftigen Transaktionen enthalten – dies führt zu irreführenden Leistungskennzahlen.
Bei operativen Datenlecks hingegen werden sensible Daten während der Ausführung eines KI-Modells in der Produktion offengelegt. Dies kann verschiedene Ursachen haben, beispielsweise unzureichende Zugriffskontrollen oder der unvorsichtige Umgang mit Daten, die möglicherweise personenbezogene Daten enthalten. Bei einem Unternehmen, mit dem ich zusammengearbeitet habe, gelang es einem KI-Chatbot, der Nutzerdaten sammelte, nicht, die Antworten zu anonymisieren. Dies führte zu unbeabsichtigten Offenlegungen. Die Folgen waren erheblich, riefen ethische Bedenken hervor und führten zu einer Überprüfung durch die Aufsichtsbehörden.
Häufige Ursachen für Datenlecks in der KI
KI-Datenlecks können verschiedene Ursachen haben. Zu den Hauptursachen zählen schlecht konstruierte Datenpipelines. Sind Daten unzureichend segmentiert oder fehlen Validierungsprüfungen, können sensible Informationen schnell in die falschen Hände geraten. Ebenso übersehen Entwickler häufig Zugriffskontrollen in Umgebungen, in denen Modelle trainiert oder evaluiert werden, was zu Datenlecks führt.
Darüber hinaus tragen unzureichende Audit-Praktiken zu Datenlecks bei. Mangelnde Kontrolle bedeutet, dass die Datennutzung weitgehend unkontrolliert bleibt, was die Wahrscheinlichkeit erhöht, dass vertrauliche Informationen durchsickern. Unternehmen müssen auch den menschlichen Faktor berücksichtigen: Überlastete Mitarbeiter vernachlässigen möglicherweise Protokolle zum Schutz der Datenintegrität. Daher ist die Förderung einer Kultur des Datensicherheitsbewusstseins unerlässlich.
Die Auswirkungen von KI-Datenlecks
Die Folgen von KI-Datenlecks sind weitreichend und oft schwerwiegend. Unternehmen drohen hohe finanzielle Strafen, wenn sie Vorschriften wie die DSGVO nicht einhalten. Noch wichtiger ist, dass der Reputationsschaden langfristig sein kann, das Kundenvertrauen untergräbt und die Beziehungen zu Stakeholdern schwächt. Ich erinnere mich an die Beratung eines Unternehmens, das von Datenlecks betroffen war. Die Folgen führten nicht nur zu Umsatzeinbußen, sondern auch zu einer sinkenden Moral der Mitarbeiter, die verständlicherweise das Engagement des Unternehmens für den Datenschutz in Frage stellten.
Darüber hinaus können undichte Modelle den Wettbewerbsvorteil gefährden. Unternehmen investieren viel Zeit und Ressourcen in die Entwicklung von KI-Strategien, und ein Fehler kann proprietäre Algorithmen für die Konkurrenz angreifbar machen. Für Unternehmen in dynamischen Branchen ist ein robuster Schutz gegen Datenlecks unerlässlich, um ihre Marktposition zu sichern.
KI-Datenlecks verhindern
Um KI-Datenlecks vorzubeugen, ist proaktives Handeln unerlässlich. Ich empfehle die Implementierung eines robusten Data-Governance-Frameworks, das Datenklassifizierung und -kategorisierung umfasst. Dies hilft dabei, zu erkennen, welche Datentypen einen erhöhten Schutz benötigen. Die Festlegung klarer Datenzugriffsrichtlinien ist ein weiterer wichtiger Aspekt; nur wichtige Mitarbeiter sollten Zugriff auf vertrauliche Informationen haben.
Darüber hinaus sollten Unternehmen ihre Systeme und Prozesse regelmäßig überprüfen. Diese Prüfungen helfen, potenzielle Schwachstellen zu identifizieren und die Wirksamkeit der getroffenen Sicherheitsvorkehrungen sicherzustellen. Ich habe einmal mit einem Unternehmen zusammengearbeitet, das vierteljährliche Überprüfungen seiner KI-Workflows durchführte. Dies führte zu erheblichen Verbesserungen im Umgang mit Daten und einer spürbaren Reduzierung von Datenlecks.
Der Einsatz von Technologie kann auch die Abwehr stärken. Die Lösungen von Solix unterstützen Unternehmen bei der sicheren Verwaltung ihrer Daten während des gesamten KI-Lebenszyklus. Entdecken Sie, wie die Solix Data Management Platform Compliance gewährleistet, die Datenintegrität schützt und gleichzeitig anspruchsvolle KI-Implementierungen ermöglicht. Erfahren Sie mehr darüber, wie diese fortschrittlichen Tools Teil Ihrer Strategie gegen KI-Datenlecks sein können.
Beispiele aus der Praxis zur Eindämmung von KI-Datenlecks
In der Praxis haben Unternehmen erfolgreich Strategien zur Bekämpfung von KI-Datenlecks implementiert. Ein bemerkenswertes Beispiel ist ein Tech-Startup, das sich zur Datenanonymisierung verpflichtet hat. Das Unternehmen entwickelte einen Prozess, bei dem alle in Trainingsdatensätze eingegebenen Kundendaten von persönlichen Identifikatoren befreit wurden, um das Risiko operativer Datenlecks zu minimieren. Diese proaktive Maßnahme stärkte nicht nur die Compliance, sondern auch das Kundenvertrauen, da sich die Beteiligten sicherer fühlten, dass ihre Informationen geschützt waren.
Eine weitere praktische Erfahrung stammt von einem multinationalen Unternehmen, das die Datenzugriffskontrolle durch ein eigenes Team zentralisierte. Durch die Überwachung, wer zu welchem Zweck auf die Daten zugreift, konnten unbefugte Zugriffe wirksam verhindert werden. Rückmeldungen der KI-Teams zeigten, dass diese Klarheit zu einem besseren Arbeitsumfeld beitrug und die Mitarbeiter sicherer im Umgang mit sensiblen Daten waren. Solche Strategien sind unerlässlich, um KI-Datenlecks zu bekämpfen und eine Kultur der Datenverantwortung aufzubauen.
Wrap-Up
Bei der Entwicklung und dem Einsatz komplexer KI-Modelle bleibt das Risiko von Datenlecks ein kritisches Problem, das nicht ignoriert werden darf. Sensibilisierung für Datensicherheit und proaktives Management können Unternehmen vor erheblichen finanziellen und Reputationsschäden bewahren. Durch Investitionen in robuste Governance-Frameworks und die Nutzung verfügbarer Lösungen, wie beispielsweise der Solix Data Management Platform , können Organisationen die Leistungsfähigkeit von KI sicher nutzen und gleichzeitig ihre wertvollen Daten schützen.
Zögern Sie nicht, sich an Solix zu wenden, um weitere Beratung oder Informationen zur effektiven Datenverwaltung zu erhalten. Sie erreichen Solix telefonisch unter 1.888.GO.SOLIX (1-888-467-6549) oder direkt über diesen Link.
Über mich: Ich bin Sophie, eine Datenenthusiastin mit einer Leidenschaft für das Verständnis des komplexen Zusammenhangs zwischen KI und Datensicherheit. Ich habe die Herausforderungen der KI selbst erlebt und die Folgen von Datenlecks im Zusammenhang mit KI sowie die Bedeutung robuster Datenmanagementpraktiken aus erster Hand erfahren.
Haftungsausschluss: Die in diesem Blog geäußerten Ansichten sind meine eigenen und spiegeln nicht die offizielle Position von Solix wider.
Melden Sie sich jetzt rechts an und gewinnen Sie noch heute 100 $! Unser Gewinnspiel endet bald – verpassen Sie es nicht! Das Angebot ist zeitlich begrenzt! Melden Sie sich rechts an und sichern Sie sich Ihre 100-$-Prämie, bevor es zu spät ist!

Sophie Sophie
Sophie ist Spezialistin für Datenverwaltung und unterstützt Unternehmen bei der Einführung intelligenten Informationslebenszyklusmanagements. Sie entwickelt einheitliche Content-Services und leitet Projekte in den Bereichen Cloud-native Archivierung, Anwendungsausmusterung und Automatisierung der Datenklassifizierung. Sophies Erfahrung erstreckt sich auf Schlüsselbranchen wie Versicherungen, Telekommunikation und Fertigung. Ihre Mission ist es, Erkenntnisse zu gewinnen, Compliance sicherzustellen und den Wert von Unternehmensdaten zu steigern, um Unternehmen zu befähigen, in einer zunehmend datenzentrierten Welt erfolgreich zu sein.
HAFTUNGSAUSSCHLUSS: DIE IN DIESEM BLOG AUSGEDRÜCKTEN INHALTE, ANSICHTEN UND MEINUNGEN STELLEN AUSSCHLIESSLICH DIE DES/DER AUTORS/AUTOREN DAR UND SPIEGELN NICHT DIE OFFIZIELLE RICHTLINIE ODER POSITION VON SOLIX TECHNOLOGIES, INC., SEINEN VERBUNDENEN UNTERNEHMEN ODER PARTNERN WIDER. DIESER BLOG WIRD UNABHÄNGIG BETRIEBEN UND VON SOLIX TECHNOLOGIES, INC. NICHT OFFIZIELL ÜBERPRÜFT ODER UNTERSTÜTZT. ALLE HIER VERWEISTEN MARKEN, LOGOS UND URHEBERRECHTLICH GESCHÜTZTEN MATERIALIEN DRITTER SIND EIGENTUM IHRER JEWEILIGEN EIGENTÜMER. JEGLICHE VERWENDUNG ERFOLGT AUSSCHLIESSLICH ZU IDENTIFIZIERUNGS-, KOMMENTAR- ODER BILDUNGSZWECKEN GEMÄSS DER DOKTRIN DES FAIR USE (US COPYRIGHT ACT § 107 UND INTERNATIONALE ENTSPRECHENDE BESTIMMUNGEN). KEINE STILLSCHWEIGENDE SPONSORING, UNTERSTÜTZUNG ODER VERBINDUNG MIT SOLIX TECHNOLOGIES, INC. IST VORLIEGEND. INHALTE WERDEN „WIE BESEHEN“ BEREITGESTELLT, OHNE GEWÄHRLEISTUNG DER GENAUIGKEIT, VOLLSTÄNDIGKEIT ODER EIGNUNG FÜR EINEN BESTIMMTEN ZWECK. SOLIX TECHNOLOGIES, INC. LEHNT JEGLICHE HAFTUNG FÜR MASSNAHMEN AB, DIE AUF GRUNDLAGE DIESES MATERIALS GETROFFEN WERDEN. DIE LESER ÜBERNEHMEN DIE VOLLE VERANTWORTUNG FÜR IHRE VERWENDUNG DIESER INFORMATIONEN. SOLIX RESPEKTIERT GEISTIGE EIGENTUMSRECHTE. UM EINEN ANTRAG AUF LÖSUNG GEMÄSS DMCA ZU STELLEN, SENDEN SIE EINE E-MAIL AN INFO@SOLIX.COM MIT: (1) DER IDENTIFIZIERUNG DES WERKES, (2) DER URL DES VERLETZENDEN MATERIALS, (3) IHREN KONTAKTDATEN UND (4) EINER ERKLÄRUNG IN GUTEN GLAUBEN. GÜLTIGE ANSPRÜCHE WERDEN UMGEHEND BEARBEITET. DURCH DEN ZUGRIFF AUF DIESEN BLOG ERKLÄREN SIE SICH MIT DIESEM HAFTUNGSAUSSCHLUSS UND UNSEREN NUTZUNGSBEDINGUNGEN EINVERSTANDEN. DIESE VEREINBARUNG UNTERLIEGT DEN GESETZEN KALIFORNIENS.
-
 White Paper (ENG)
Unternehmensinformationsarchitektur für KI und maschinelles Lernen der zweiten Generation
Herunterladen White Paper -
-
-
 White Paper (ENG)
Enterprise Intelligence: Die Grundlage für den Erfolg von KI schaffen
Herunterladen White Paper