Executive Summary
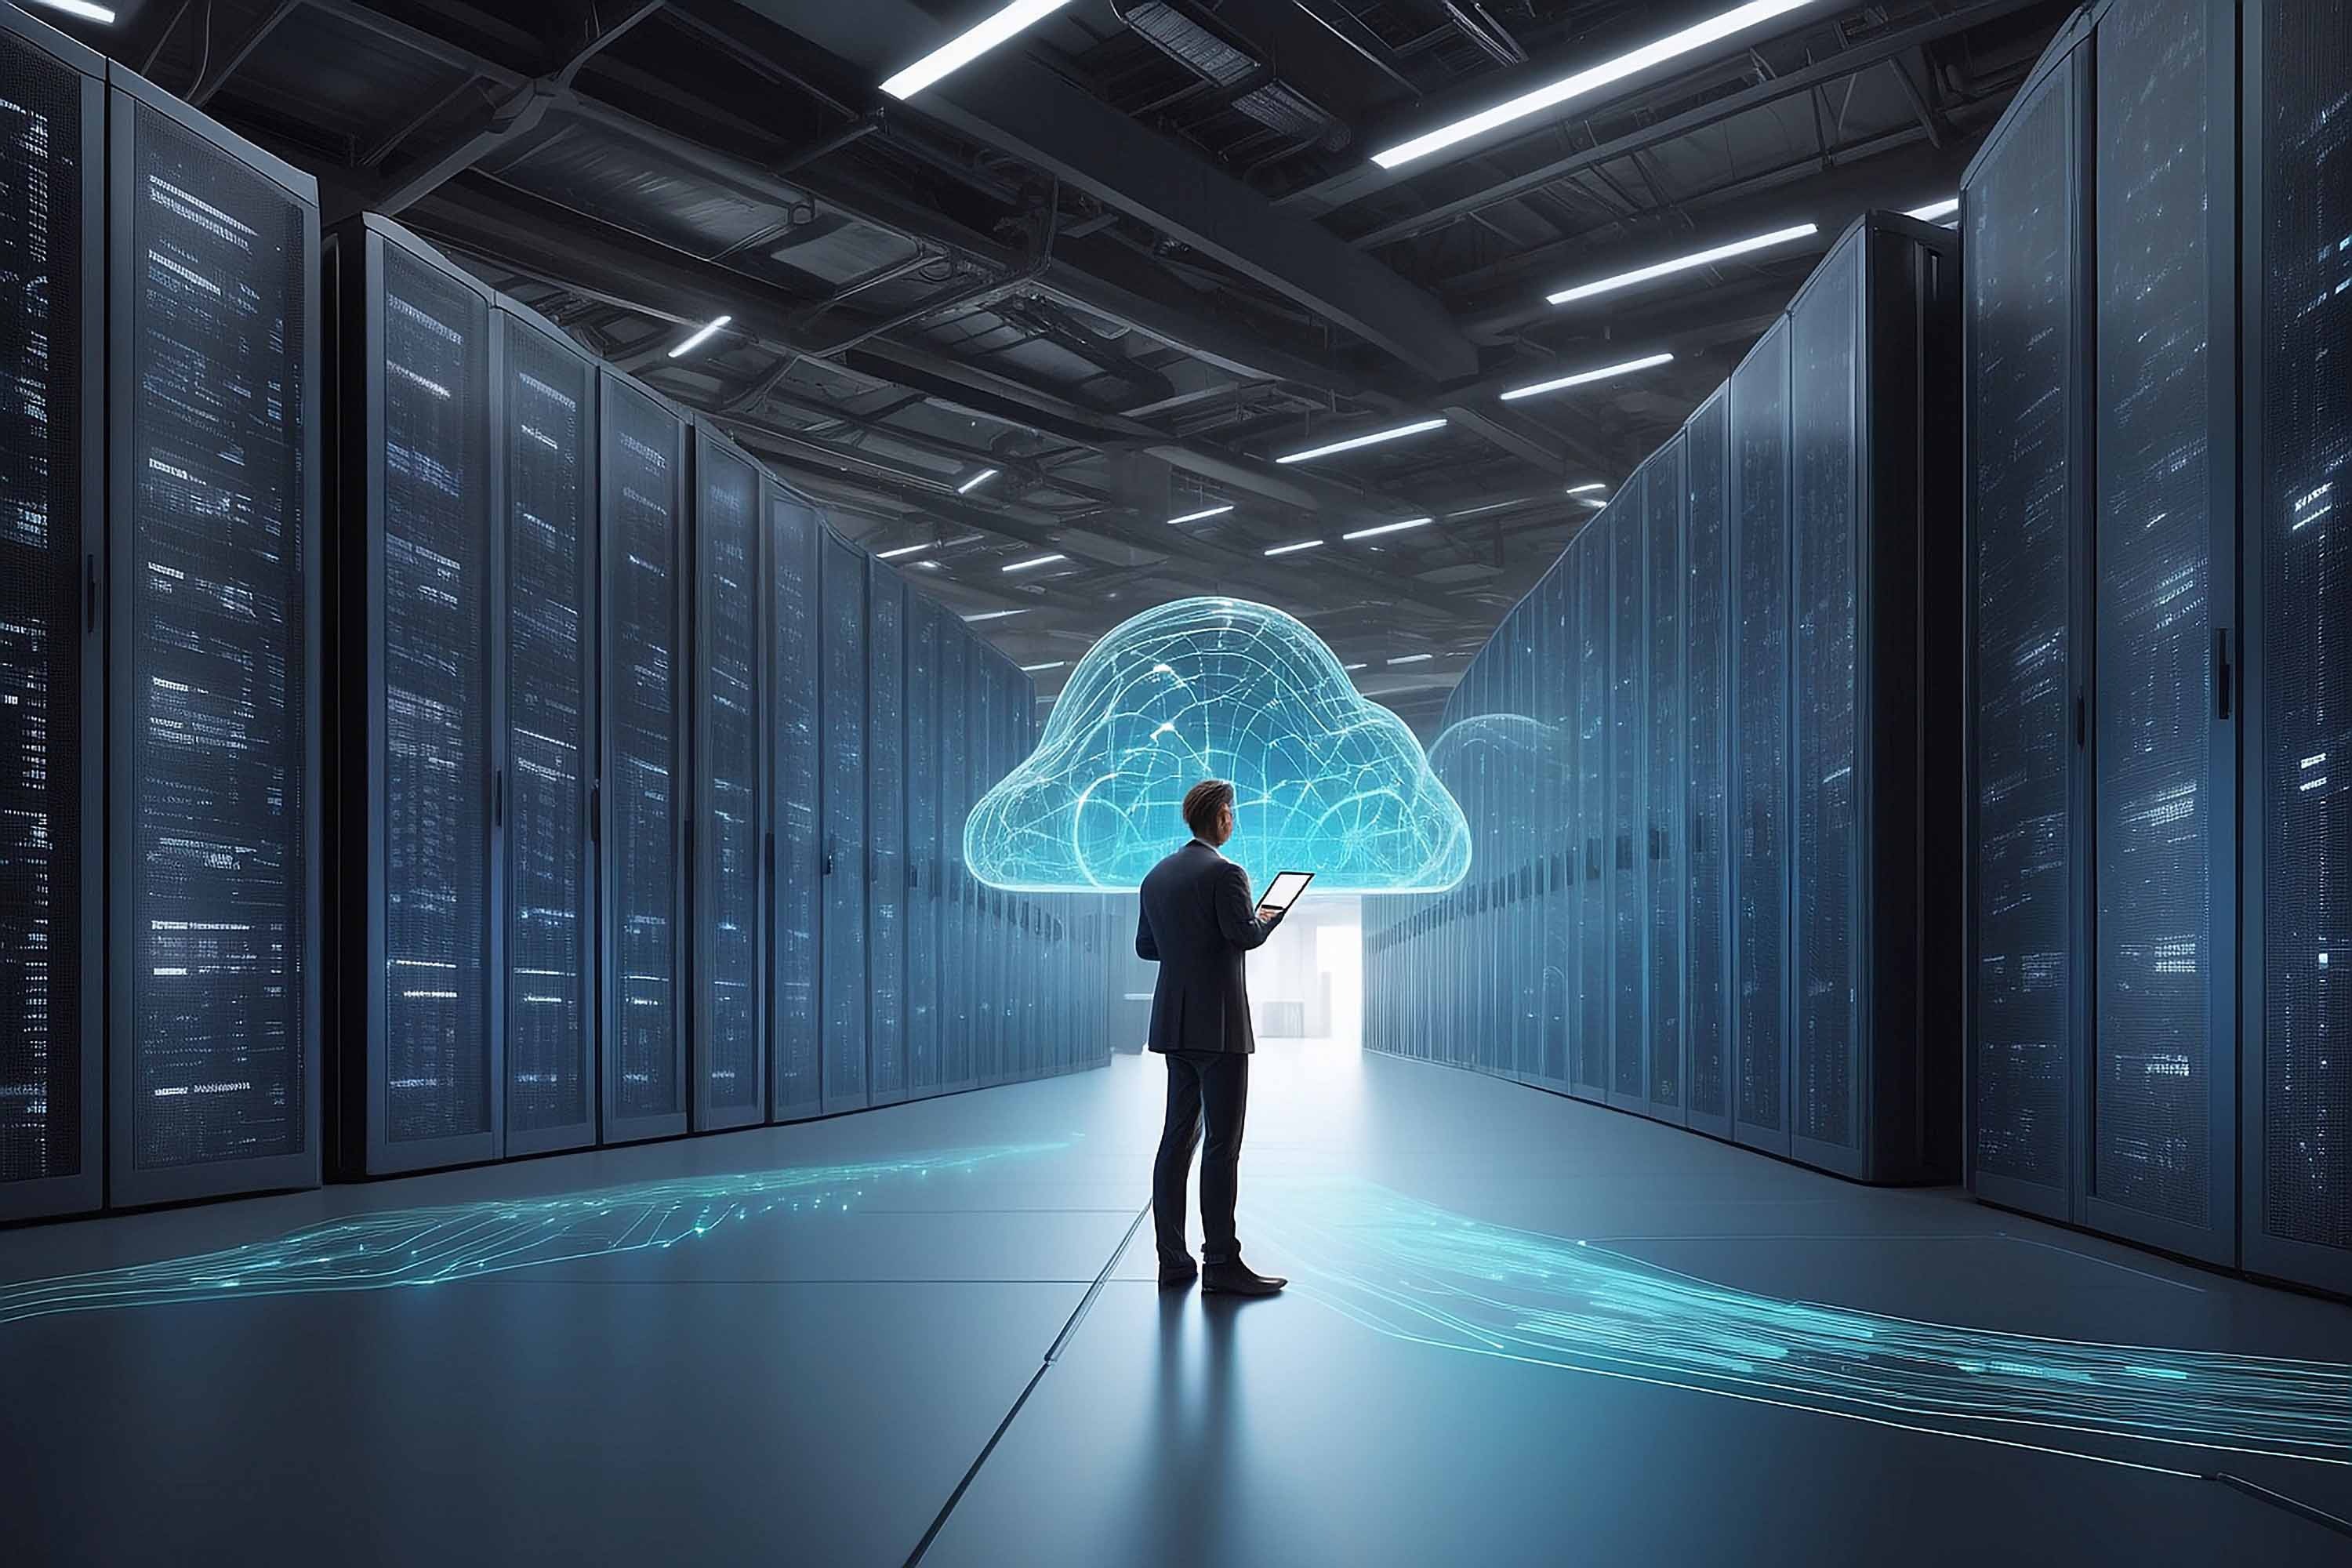
Dieser Artikel untersucht die Auswirkungen unkontrollierter Einbettungen in Data-Lake-Architekturen, insbesondere in regulierten Branchen wie dem Gesundheitswesen. Er beleuchtet die betrieblichen Einschränkungen, potenziellen Fehlerquellen und strategischen Risiken im Zusammenhang mit dem Management dieser Einbettungen. Im Fokus steht die Vermittlung eines umfassenden Verständnisses der Governance-Mechanismen, die notwendig sind, um Compliance-Risiken zu minimieren und gleichzeitig fortschrittliche Analysefunktionen optimal zu nutzen.
Definition
Ein Data Lake ist ein zentrales Repository, das die Speicherung strukturierter und unstrukturierter Daten in großem Umfang ermöglicht und so fortschrittliche Analysen und Anwendungen des maschinellen Lernens unterstützt. Im Kontext von KI und Retrieval-Augmented Generation (RAG) spielen Embeddings eine entscheidende Rolle bei der Darstellung von Daten in einem für Modelle des maschinellen Lernens geeigneten Format. Unkontrollierte Embeddings können jedoch erhebliche Compliance-Risiken mit sich bringen, insbesondere in Branchen mit strengen regulatorischen Rahmenbedingungen.
Direkte Antwort
Unkontrollierte Einbettungen in Data Lakes bergen Risiken für Compliance und Datenintegrität und erfordern daher robuste Governance-Rahmenwerke, um eine ordnungsgemäße Verwaltung und Überwachung zu gewährleisten. Unternehmen müssen Strategien implementieren, um den Zugriff auf diese Einbettungen zu verfolgen, zu prüfen und zu kontrollieren und so potenzielle rechtliche und betriebliche Folgen zu minimieren.
Warum jetzt
Die zunehmende Nutzung von KI und maschinellem Lernen in regulierten Branchen hat den Bedarf an effektivem Datenmanagement verstärkt. Da Organisationen wie der britische National Health Service (NHS) Data-Lake-Architekturen einführen, steigt das Risiko von Compliance-Verstößen durch unkontrollierte Dateneinbettungen. Aufsichtsbehörden legen immer größeren Wert auf Data Governance, weshalb Unternehmen diese Herausforderungen unbedingt proaktiv angehen müssen.
Diagnosetabelle
| Problem | Beschreibung | Auswirkungen |
|---|---|---|
| Nicht verwaltete Einbettungen | Eingebettete Daten wurden ohne angemessene Governance gespeichert. | Erhöhtes Risiko von Datenschutzverletzungen. |
| Compliance-Fehler | Fehlende Metadaten zu den Einbettungen. | Rechtliche Konsequenzen und Vertrauensverlust. |
| Probleme mit der Datenherkunft | Unzureichende Nachverfolgung der Datenherkunft. | Herausforderungen bei Audits und eDiscovery. |
| Lücken in der Aufbewahrungsrichtlinie | Aufbewahrungsrichtlinien gelten nicht für Einbettungen. | Nichteinhaltung der Vorschriften zur Datenaufbewahrung. |
| Unbefugter Zugriff | Nicht nachverfolgbare Einbettungen führen zu Sicherheitslücken. | Potenzielle Datenexfiltration. |
| Betriebsaufwand | Erhöhte Kosten aufgrund manueller Verwaltungsprozesse. | Herausforderungen bei der Ressourcenverteilung. |
Tiefenanalyse
Unverwaltete Einbettungen verstehen
Unverwaltete Dateneinbettungen bezeichnen Darstellungen von Daten, denen in einem Data Lake eine angemessene Governance und Aufsicht fehlt. Diese Einbettungen können zu Compliance-Risiken führen, da sie möglicherweise nicht den regulatorischen Anforderungen an Datenverarbeitung und -sicherheit entsprechen. Das Fehlen eines strukturierten Ansatzes für die Verwaltung von Dateneinbettungen kann die Datenintegrität gefährden und die Wahrscheinlichkeit unberechtigten Zugriffs erhöhen. Organisationen müssen daher klare Governance-Protokolle etablieren, um sicherzustellen, dass Dateneinbettungen effektiv nachverfolgt, geprüft und kontrolliert werden.
Betriebliche Einschränkungen bei Datalake-Implementierungen
Die Implementierung von Data Lakes in regulierten Branchen bringt verschiedene operative Herausforderungen mit sich. Datenwachstum muss mit der Einhaltung von Compliance-Vorgaben in Einklang gebracht werden, da unkontrollierte Daten rechtliche und finanzielle Konsequenzen nach sich ziehen können. Unternehmen müssen die Komplexität der Integration verschiedener Datenquellen bewältigen und gleichzeitig die Einhaltung der Compliance-Anforderungen sicherstellen. Dies erfordert häufig den Einsatz zusätzlicher Ressourcen für Monitoring und Governance, was die operativen Kapazitäten belasten kann.
Fehlermodi im Data-Lake-Management
Die Identifizierung potenzieller Fehlerquellen im Zusammenhang mit unkontrollierten Einbettungen ist entscheidend für ein effektives Data-Lake-Management. Werden Einbettungen nicht kontrolliert, kann dies zu Datenschutzverletzungen führen, bei denen sensible Informationen aufgrund unzureichender Zugriffskontrollen offengelegt werden. Darüber hinaus kann eine mangelhafte Governance zum Verlust der Datenherkunft führen, was die Rückverfolgung der Datenursprünge bei Audits erschwert. Unternehmen müssen daher robuste Governance-Frameworks implementieren, um diese Risiken zu minimieren und die Einhaltung regulatorischer Standards sicherzustellen.
Implementierungsrahmen
Um eingebettete Daten in einem Data Lake effektiv zu verwalten, sollten Unternehmen ein strukturiertes Implementierungsframework einführen. Dieses Framework sollte die automatisierte Kennzeichnung von eingebetteten Daten, regelmäßige Audits der Nutzung und die Festlegung von Aufbewahrungsrichtlinien umfassen. Durch die Integration dieser Mechanismen können Unternehmen ihre Fähigkeit zur Nachverfolgung und Kontrolle eingebetteter Daten verbessern und somit Compliance-Risiken reduzieren. Darüber hinaus kann ein hybrider Ansatz, der automatisierte und manuelle Prozesse kombiniert, erforderlich sein, um spezifische Compliance-Anforderungen zu erfüllen.
Strategische Risiken und versteckte Kosten
Die Implementierung von Governance-Strukturen kann zwar Compliance-Risiken mindern, bringt aber auch strategische Abwägungen und versteckte Kosten mit sich. Der erhöhte operative Aufwand für manuelle Prozesse kann Ressourcen belasten und zu Verzögerungen beim Datenzugriff für Compliance-Prüfungen führen. Unternehmen müssen die Vorteile einer verbesserten Governance gegen die damit verbundenen operativen Herausforderungen abwägen. Das Verständnis dieser Abwägungen ist unerlässlich für fundierte Entscheidungen hinsichtlich der Implementierung von Governance-Strukturen.
Steel-Man Counterpoint
Kritiker könnten argumentieren, dass die Fokussierung auf die Integration von Governance-Strukturen Innovationen hemmen und den Datenzugriff für Analysen verlangsamen könnte. Die Risiken unkontrollierter Integrationen, insbesondere in regulierten Branchen, überwiegen jedoch die potenziellen Nachteile bei Weitem. Durch die Etablierung robuster Governance-Frameworks können Unternehmen die Einhaltung von Vorschriften sicherstellen und gleichzeitig das volle Potenzial ihrer Data-Lake-Architekturen ausschöpfen. Entscheidend ist dabei, ein Gleichgewicht zwischen Governance und Agilität beim Datenzugriff zu finden.
Lösungsintegration
Die Integration von Embedded-Governance-Lösungen in bestehende Data-Lake-Architekturen erfordert sorgfältige Planung und Umsetzung. Unternehmen sollten bestehende Compliance-Frameworks wie NIST- und ISO-Standards nutzen, um ihre Governance-Strategien zu steuern. Darüber hinaus ist die Zusammenarbeit zwischen IT-, Compliance- und Datenmanagement-Teams unerlässlich, um die effektive Integration von Embedded Governance in die Gesamtdatenstrategie sicherzustellen. Dieser kollaborative Ansatz hilft Unternehmen, die Komplexität des Embedded-Managements zu bewältigen und gleichzeitig die Compliance zu gewährleisten.
Realistisches Unternehmensszenario
Stellen Sie sich ein Szenario im britischen Nationalen Gesundheitsdienst (NHS) vor, in dem Patientendaten in einem Data Lake gespeichert werden. Unkontrollierte Einbettungen könnten zu unbefugtem Zugriff auf sensible Patientendaten führen und erhebliche rechtliche Konsequenzen sowie einen Vertrauensverlust in der Öffentlichkeit nach sich ziehen. Durch die Implementierung eines robusten Governance-Rahmenwerks für Einbettungen kann der NHS sicherstellen, dass alle Einbettungen nachverfolgt, geprüft und kontrolliert werden. Dadurch werden Compliance-Risiken minimiert und die Datenintegrität verbessert. Dieser proaktive Ansatz schützt nicht nur Patientendaten, sondern unterstützt auch die Mission des NHS, qualitativ hochwertige Gesundheitsdienstleistungen anzubieten.
FAQ
F: Was sind nicht verwaltete Einbettungen?
A: Nicht verwaltete Einbettungen sind Datenrepräsentationen innerhalb eines Data Lakes, denen es an angemessener Governance und Aufsicht mangelt, was zu Compliance-Risiken führt.
F: Warum ist die Verankerung von Governance wichtig?
A: Die Einbettung von Governance-Strukturen ist entscheidend, um die Einhaltung regulatorischer Anforderungen zu gewährleisten und die Datenintegrität innerhalb eines Data Lakes aufrechtzuerhalten.
F: Welche potenziellen Risiken bestehen bei unkontrollierten Einbettungen?
A: Zu den Risiken gehören Datenschutzverletzungen, Verstöße gegen Compliance-Vorgaben und der Verlust der Datenherkunft, was erhebliche rechtliche und betriebliche Folgen haben kann.
F: Wie können Organisationen die Verankerung von Governance-Strukturen implementieren?
A: Organisationen können die Verankerung von Governance durch automatisierte Kennzeichnung, regelmäßige Audits und die Festlegung von Aufbewahrungsrichtlinien umsetzen.
F: Welche versteckten Kosten birgt die Einbettung von Governance-Strukturen?
A: Zu den versteckten Kosten können ein erhöhter Betriebsaufwand und mögliche Verzögerungen beim Datenzugriff für Compliance-Prüfungen gehören.
Beobachteter Fehlermodus im Zusammenhang mit dem Artikelthema
Bei einem kürzlich aufgetretenen Vorfall entdeckten wir einen gravierenden Fehler in unseren Governance-Mechanismen, insbesondere im Zusammenhang mit der Durchsetzung von Aufbewahrungspflichten für Aktionen im Lebenszyklus unstrukturierter Objektspeicher . Zunächst zeigten unsere Dashboards an, dass alle Systeme normal funktionierten, doch uns war nicht bewusst, dass sich die Steuerungsebene bereits von der Datenebene entkoppelt hatte, was irreversible Folgen nach sich zog.
Der erste Fehler trat auf, als wir versuchten, eine Lebenszyklusbereinigung für eine Gruppe von Objekten durchzuführen, die sich noch in der Aufbewahrungspflicht befanden. Die Metadaten für das Aufbewahrungsbit waren nicht korrekt über die Objektversionen hinweg weitergegeben worden, was zur Löschung kritischer Daten führte, die hätten erhalten bleiben müssen. Diese Phase des unbemerkten Fehlers dauerte mehrere Tage an, in denen unsere Überwachungstools uns nicht auf die Diskrepanzen zwischen der erwarteten Aufbewahrungsklasse und dem tatsächlichen Status der Objekte aufmerksam machten.
Bei unseren Untersuchungen stellten wir fest, dass zwei wichtige Elemente verloren gegangen waren: das Legal-Hold-Flag und die Objekt-Tags. Der Abrufprozess mit RAG/search brachte den Fehler ans Licht, als wir versuchten, auf ein Objekt zuzugreifen, das fälschlicherweise zum Löschen markiert worden war. Leider war die Bereinigung des Lebenszyklus bereits abgeschlossen, und die unveränderlichen Snapshots hatten den vorherigen Zustand überschrieben, sodass die verlorenen Daten nicht wiederhergestellt werden konnten.
Dies ist ein hypothetisches Beispiel; wir nennen keine Fortune-500-Kunden oder -Institutionen als Beispiele.
- Falsche architektonische Annahme
- Was ging zuerst kaputt?
- Allgemeine architektonische Lektion mit Bezug auf „Datalake: KI/RAG-Verteidigungs-Cloud-Speicher und das Risiko unkontrollierter Einbettungen in regulierten Branchen“
Einzigartige Erkenntnisse aus „“ unter den Einschränkungen von „Datalake:KI/RAG-Verteidigungs-Cloud-Speicher und das Risiko unkontrollierter Einbettungen in regulierten Branchen“
Dieser Vorfall verdeutlicht die dringende Notwendigkeit robuster Governance-Mechanismen, die die Einhaltung gesetzlicher Aufbewahrungspflichten gewährleisten, insbesondere in Umgebungen mit sich rasant verändernden Datenmengen. Das Split-Brain-Muster zwischen Kontroll- und Datenebene bei reguliertem Datenabruf verdeutlicht die Spannung zwischen Datenwachstum und Compliance-Kontrolle und unterstreicht die Bedeutung der Abstimmung von Governance-Richtlinien und operativer Umsetzung.
Die meisten Teams neigen dazu, die Notwendigkeit der kontinuierlichen Überwachung der Metadatenkonsistenz über verschiedene Objektversionen hinweg zu vernachlässigen, was zu erheblichen Compliance-Risiken führen kann. Ein Experte hingegen implementiert proaktive Prüfungen, um sicherzustellen, dass die Metadaten für die Aufbewahrungspflichten während des gesamten Datenlebenszyklus korrekt weitergegeben und gepflegt werden.
Die meisten öffentlichen Leitlinien vernachlässigen die Bedeutung eines Feedback-Mechanismus zwischen Steuerungs- und Datenebene zur Vermeidung von Abweichungen und zur Sicherstellung der Konformität. Dieses Versäumnis kann zu kostspieligen Fehlern und behördlichen Strafen führen, die durch angemessene Governance-Praktiken hätten vermieden werden können.
| EEAT-Test | Was die meisten Teams tun | Was ein Experte anders macht (unter regulatorischem Druck) |
|---|---|---|
| Welcher Faktor also? | Fokus auf Datenverfügbarkeit | Compliance und Governance priorisieren |
| Belege für den Ursprung | Setzen Sie auf regelmäßige Prüfungen. | Implementieren Sie Echtzeitüberwachung |
| Einzigartiges Delta / Informationsgewinn | Angenommen, Metadaten sind statisch | Kontinuierliche Validierung der Metadatenintegrität |
Referenzen
- NIST-Sonderpublikation 800-53 – Bietet Richtlinien für den Umgang mit Datensicherheit und Datenschutz.
- – Legt Anforderungen an Informationssicherheitsmanagementsysteme fest.
- – Definiert Grundsätze für die Aktenverwaltung und -aufbewahrung.

Barry Kunst
Vizepräsident Marketing, Solix Technologies Inc.
HAFTUNGSAUSSCHLUSS: DIE IN DIESEM BLOG AUSGEDRÜCKTEN INHALTE, ANSICHTEN UND MEINUNGEN STELLEN AUSSCHLIESSLICH DIE DES/DER AUTORS/AUTOREN DAR UND SPIEGELN NICHT DIE OFFIZIELLE RICHTLINIE ODER POSITION VON SOLIX TECHNOLOGIES, INC., SEINEN VERBUNDENEN UNTERNEHMEN ODER PARTNERN WIDER. DIESER BLOG WIRD UNABHÄNGIG BETRIEBEN UND VON SOLIX TECHNOLOGIES, INC. NICHT OFFIZIELL ÜBERPRÜFT ODER UNTERSTÜTZT. ALLE HIER VERWEISTEN MARKEN, LOGOS UND URHEBERRECHTLICH GESCHÜTZTEN MATERIALIEN DRITTER SIND EIGENTUM IHRER JEWEILIGEN EIGENTÜMER. JEGLICHE VERWENDUNG ERFOLGT AUSSCHLIESSLICH ZU IDENTIFIZIERUNGS-, KOMMENTAR- ODER BILDUNGSZWECKEN GEMÄSS DER DOKTRIN DES FAIR USE (US COPYRIGHT ACT § 107 UND INTERNATIONALE ENTSPRECHENDE BESTIMMUNGEN). KEINE STILLSCHWEIGENDE SPONSORING, UNTERSTÜTZUNG ODER VERBINDUNG MIT SOLIX TECHNOLOGIES, INC. IST VORLIEGEND. INHALTE WERDEN „WIE BESEHEN“ BEREITGESTELLT, OHNE GEWÄHRLEISTUNG DER GENAUIGKEIT, VOLLSTÄNDIGKEIT ODER EIGNUNG FÜR EINEN BESTIMMTEN ZWECK. SOLIX TECHNOLOGIES, INC. LEHNT JEGLICHE HAFTUNG FÜR MASSNAHMEN AB, DIE AUF GRUNDLAGE DIESES MATERIALS GETROFFEN WERDEN. DIE LESER ÜBERNEHMEN DIE VOLLE VERANTWORTUNG FÜR IHRE VERWENDUNG DIESER INFORMATIONEN. SOLIX RESPEKTIERT GEISTIGE EIGENTUMSRECHTE. UM EINEN ANTRAG AUF LÖSUNG GEMÄSS DMCA ZU STELLEN, SENDEN SIE EINE E-MAIL AN INFO@SOLIX.COM MIT: (1) DER IDENTIFIZIERUNG DES WERKES, (2) DER URL DES VERLETZENDEN MATERIALS, (3) IHREN KONTAKTDATEN UND (4) EINER ERKLÄRUNG IN GUTEN GLAUBEN. GÜLTIGE ANSPRÜCHE WERDEN UMGEHEND BEARBEITET. DURCH DEN ZUGRIFF AUF DIESEN BLOG ERKLÄREN SIE SICH MIT DIESEM HAFTUNGSAUSSCHLUSS UND UNSEREN NUTZUNGSBEDINGUNGEN EINVERSTANDEN. DIESE VEREINBARUNG UNTERLIEGT DEN GESETZEN KALIFORNIENS.
-
 White Paper (ENG)
Unternehmensinformationsarchitektur für KI und maschinelles Lernen der zweiten Generation
Herunterladen White Paper -
-
-
 White Paper (ENG)
Enterprise Intelligence: Die Grundlage für den Erfolg von KI schaffen
Herunterladen White Paper