Oltre l'HIPAA: Norme sulla sicurezza dei dati sanitari
Commento del blog:
Fornire un'assistenza di qualità ai pazienti e, al contempo, proteggere le informazioni personali e mediche sensibili rappresenta una duplice sfida per le organizzazioni sanitarie. Considerate le crescenti minacce informatiche e i severi requisiti normativi, una conoscenza approfondita delle normative sulla sicurezza dei dati sanitari è fondamentale. Questo blog esplora le normative chiave, le loro implicazioni e come le organizzazioni possono affrontare efficacemente questo complesso panorama.
Perché la conformità dei dati sanitari è importante
I dati sanitari rappresentano un obiettivo primario per i criminali informatici a causa del loro elevato valore sul mercato nero. Secondo un rapporto sulla sicurezza del 2023 , le violazioni dei dati sanitari hanno un costo medio di 10.93 milioni di dollari per incidente, il più alto di qualsiasi settore per il tredicesimo anno consecutivo. Inoltre, l'HIPAA Journal ha riportato che nel 2023 si sono verificate oltre 540 violazioni di dati sanitari, con l'esposizione di oltre 112 milioni di record.
Secondo Health-ISAC, nel 50 gli attacchi ransomware hanno causato oltre 3.0 incidenti da parte della sola LockBit 2024, seguita da altri gruppi come Inc. Ransomware e RansomHub. Queste statistiche evidenziano l'urgenza per gli operatori sanitari di rafforzare le proprie strategie di sicurezza informatica per affrontare le minacce in continua evoluzione, rispettando normative come HIPAA, HITECH Act, GDPR e altre.
Principali normative sulla sicurezza dei dati sanitari
Per proteggere la riservatezza, l'integrità e la disponibilità delle informazioni sensibili dei pazienti, le organizzazioni sanitarie devono rispettare un complesso quadro normativo sulla sicurezza dei dati. Queste leggi e standard sono progettati non solo per mitigare i rischi di violazione dei dati, ma anche per garantire che gli individui mantengano il controllo sulle proprie informazioni sanitarie personali. Comprendere le normative chiave è il primo passo per costruire un ecosistema di dati sanitari conforme e resiliente.
-
HIPAA
L'Health Insurance Portability and Accountability Act (HIPAA) rimane la pietra angolare della sicurezza dei dati sanitari negli Stati Uniti, stabilendo standard nazionali per la protezione delle informazioni sanitarie elettroniche protette (ePHI). La norma HIPAA sulla sicurezza impone misure di sicurezza fisiche ed elettroniche per garantire l'archiviazione, la trasmissione e l'accesso sicuri alle ePHI. Le organizzazioni sono tenute a:

Le multe per le violazioni dell'HIPAA possono variare notevolmente, da 100 a oltre 2 milioni di dollari all'anno, a seconda della gravità della violazione e delle circostanze che la circondano.
Aggiornamento recente: nel 2024, gli aggiornamenti della Normativa sulla Privacy HIPAA hanno rafforzato la privacy nell'assistenza sanitaria riproduttiva a seguito dell'annullamento della sentenza Roe contro Wade. Queste modifiche hanno imposto nuove limitazioni all'uso e alla divulgazione di dati sanitari sanitari (PHI) relativi alla salute riproduttiva. Inoltre, a gennaio 2025, gli aggiornamenti proposti alla Normativa sulla Sicurezza HIPAA hanno introdotto requisiti di sicurezza informatica più stringenti volti a mitigare la crescente minaccia di attacchi informatici.
-
Legge HITECH
La legge statunitense del 2009 relativa alle tecnologie dell'informazione e della comunicazione per la salute economica e clinica ( HITECH Act) ha ampliato i requisiti HIPAA, aumentando le sanzioni per le violazioni e introducendo obblighi di notifica in caso di violazione dei dati. La legge ha inoltre previsto incentivi per l'utilizzo efficace delle cartelle cliniche elettroniche (EHR), promuovendo la digitalizzazione e rafforzando al contempo gli standard di sicurezza. La legge ha ulteriormente esteso le normative HIPAA includendo i partner commerciali che gestiscono i dati dei pazienti, migliorando così la sicurezza complessiva dei dati. Le organizzazioni sono tenute a:
Le sanzioni per la violazione dell'HITECH Act variano a seconda del livello di responsabilità, con multe che vanno da 1,000 a 1.5 milioni di dollari all'anno.
Aggiornamento recente: nel 2021, l'HITECH Act è stato aggiornato per consentire sanzioni ridotte in caso di violazione se l'organizzazione aveva un programma di sicurezza approvato in vigore da almeno un anno prima dell'incidente. Questo aggiornamento è stato progettato per promuovere pratiche di sicurezza informatica più solide e migliorare la condivisione dei dati in ambito sanitario.

-
GDPR
Il Regolamento generale sulla protezione dei dati (GDPR) è un quadro normativo completo per la protezione dei dati nell'Unione europea. Pur non essendo specifico per il settore sanitario, i rigorosi requisiti del GDPR in materia di protezione dei dati riguardano qualsiasi entità che gestisca i dati sanitari dei cittadini dell'UE. Il GDPR impone norme severe sulla raccolta, l'utilizzo, la conservazione e il trasferimento dei dati personali, conferendo agli individui un maggiore controllo sulle proprie informazioni e rafforzando al contempo la privacy e la sicurezza dei dati in generale. Le organizzazioni sono tenute a:
Per le violazioni particolarmente gravi di cui all'articolo 83(5) del GDPR, le sanzioni possono arrivare fino a 20 milioni di euro o, per le organizzazioni, fino al 4% del loro fatturato annuo globale totale dell'esercizio finanziario precedente, a seconda di quale importo sia maggiore.
Aggiornamento recente: le modifiche all'applicazione del GDPR nel settore sanitario ora enfatizzano norme più severe sul trasferimento dei dati, in particolare dopo l'invalidazione dell'EU-US Privacy Shield.

-
CCPA
Il California Consumer Privacy Act garantisce ai residenti della California il controllo sui propri dati personali. Sebbene inizialmente focalizzato sui dati dei consumatori, le sue implicazioni si estendono anche agli operatori sanitari che gestiscono informazioni sensibili sui pazienti. Le organizzazioni sono tenute a:
Ai sensi del CCPA , le organizzazioni possono incorrere in sanzioni pecuniarie di 2,500 dollari per ogni violazione involontaria e fino a 7,500 dollari per ogni violazione intenzionale.
Aggiornamento recente: il CCPA è stato aggiornato tramite il CPRA nel 2023, rafforzando i diritti dei consumatori in California e introducendo obblighi di conformità più rigorosi per le aziende. Queste modifiche hanno richiesto revisioni delle informative sulla privacy, degli avvisi agli utenti e dei meccanismi di opt-out, rendendo gli standard sulla privacy dei dati della California più conformi al GDPR.

-
Regolamentazioni a livello statale degli Stati Uniti
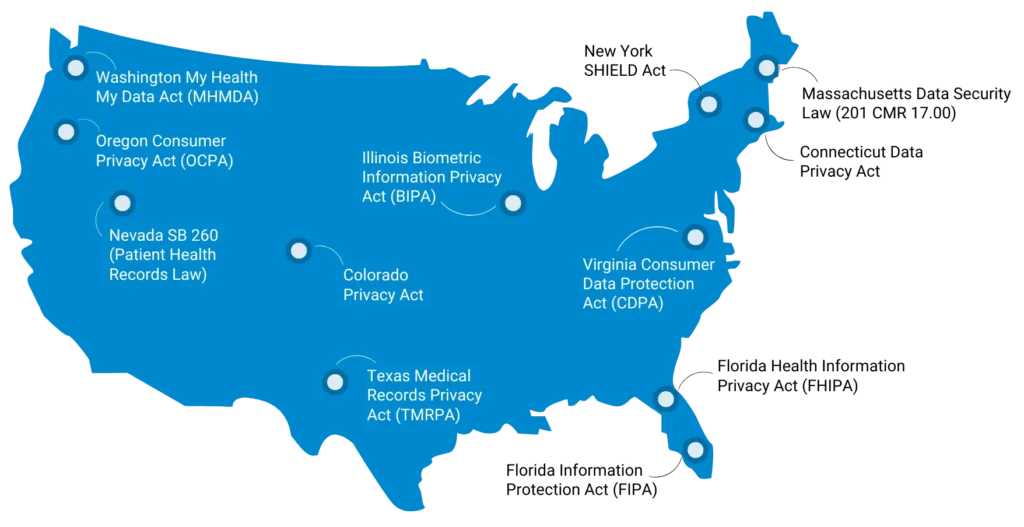
Oltre a HIPAA, HITECH e CCPA, diverse normative statali statunitensi impongono ulteriori requisiti di sicurezza e privacy dei dati sanitari. Ecco alcuni dei principali:

Alcune leggi statali, come quelle del Texas e della Florida, impongono requisiti di consenso più severi rispetto all'HIPAA, mentre altre, come il "My Health My Data Act" dello Stato di Washington, estendono la protezione ai dati sanitari non HIPAA provenienti da dispositivi indossabili e app. Le violazioni di normative statali come il BIPA dell'Illinois o lo SHIELD Act di New York possono comportare multe multimilionarie, rendendo la conformità fondamentale per le organizzazioni sanitarie che operano in più stati.
-
Altre normative internazionali
Oltre al GDPR, al CCPA, all'HIPAA, all'HITECH e alle normative statali degli Stati Uniti, diverse altre importanti normative internazionali e specifiche del settore hanno un impatto sul settore sanitario:




Conclusione
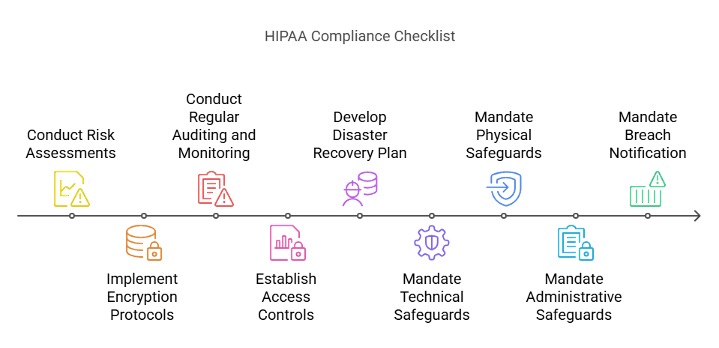
Con la crescente digitalizzazione dell'assistenza sanitaria e la crescente diffusione della condivisione transfrontaliera dei dati, le organizzazioni devono sviluppare strategie di conformità complete che affrontino contemporaneamente più requisiti normativi. La posta in gioco non potrebbe essere più alta: la fiducia dei pazienti, la reputazione dell'organizzazione e le ingenti sanzioni finanziarie sono tutte in gioco. Le aziende sanitarie lungimiranti investiranno in solidi framework di governance dei dati in grado di adattarsi a questo panorama normativo in continua evoluzione, considerando la conformità non come un onere, ma come un'opportunità per dimostrare il proprio impegno nella protezione delle informazioni più sensibili affidate alle loro cure.
Per saperne di più:
Blog: Perché la tua cartella clinica vale 50 volte di più della tua carta di credito sul dark web?
Scopri la sconvolgente verità sul valore dei dati sanitari, i rischi unici a cui vanno incontro e i fattori che rendono le cartelle cliniche obiettivi privilegiati per i criminali informatici. Scopri cosa rende i dati sanitari così vulnerabili e cosa puoi fare per proteggerli. Non lasciare che la tua organizzazione diventi la prossima notizia: leggi subito il blog!

Post correlati
Intelligenza artificiale ombra nel settore sanitario: quando strumenti non verificati accedono ai dati dei pazienti senza supervisione.
Backup conforme a HIPAA: i requisiti di protezione dei dati che le organizzazioni sanitarie sottovalutano abitualmente