什麼是數據屏蔽?
資料遮罩是一種關鍵技術,也稱為資料混淆、資料加密或資料匿名化,旨在透過以虛構或假名資料取代、加密或混淆原始資料來保護敏感資訊。這種數位屏障確保了資料隱私和安全,使資料不可讀,同時保留了其功能。
屏蔽資料可以是可逆的或不可逆的,這取決於所使用的技術。例如,如果加密金鑰可用,加密可以是可逆的,從而允許恢復原始資料。然而,標記化和匿名化等技術可能是不可逆的,因為原始資料不會被保留。
常見的資料脫敏方法
- 靜態資料屏蔽: 靜態屏蔽涉及在儲存或傳輸敏感資料之前(通常在資料遷移或資料庫刷新期間)對敏感資料應用不同的屏蔽技術。
- 動態資料屏蔽: 指在存取敏感資料時對其進行即時屏蔽,通常在資料庫系統中實現,以在不更改底層資料的情況下保護資料。
- 即時資料屏蔽: 它包括靜態和動態屏蔽,指的是在處理、傳輸或存取資料時永久或即時應用屏蔽技術。
不同的數據屏蔽技術
增強企業安全性涉及實施各種資料屏蔽技術,例如標記化、加密、匿名化、編輯、保留格式加密(FPE)、替換、改組、雜訊添加、雜湊、清除、引用屏蔽、部分資料暴露和數據混合。這些屏蔽技術是強化資料安全協議的不可或缺的組成部分,確保對潛在的內部和外部威脅進行全面、有彈性的防禦。
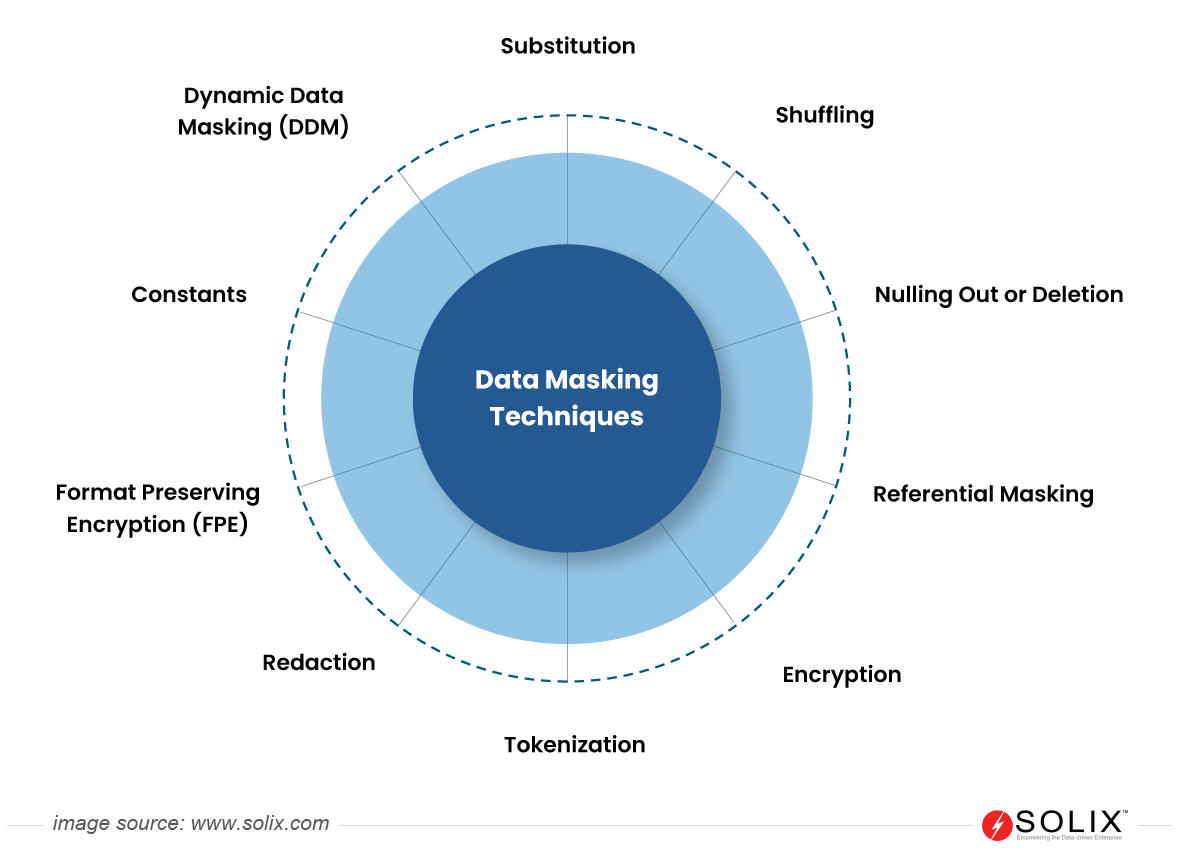
不同類型的資料脫敏技術
資料脫敏的主要優點
透過用真實但虛構的資訊混淆真實數據,脫敏使組織能夠減輕外部和內部威脅、增強企業安全、釋放業務價值、增強客戶信任以及嚴格的數據隱私法規(例如GDPR、CCPA、PIPEDA、LPD、DPDP和產業) PCI DSS、GLBA、FedRAMP、FERPA、HIPAA 等隱私法規。透過保持資料真實性,屏蔽可以在開發、測試和分析中繼續使用,從而在保護機密性的同時促進創新。

資料脫敏的主要優點
資料脫敏的用例
跨行業的組織利用屏蔽技術來保護各種場景中的敏感資訊。以下是使用掩蔽的一些例子。
- 風險緩解: 最大限度地減少潛在資料外洩的影響。
- 數據共享: 以安全、合規的方式共享資料子集。
- 軟件測試: 實現徹底的測試而不會造成安全漏洞。
- 數據分析與報告: 在不損害隱私的情況下產生見解。
- 合規性: 遵守資料保護法規(GDPR、HIPAA、PCI-DSS、CCPA)。
- 用戶培訓: 提供真實的訓練環境,而不會暴露敏感資料。
- 與第三方合作: 在與第三方合作的同時保持資料控制。
- 測試-開發環境: 安全地建立資料集,而不會暴露生產資料。
總之,資料脫敏對於保護敏感資訊而不影響資料可用性是必不可少的。透過使用真實但虛構的替代品隱藏機密數據,組織可以降低資料外洩的風險,同時確保遵守嚴格的隱私法規。最終,它使企業能夠出於各種目的安全地共享和利用數據,從而在當今的數位環境中保護隱私和實用性。
常見問題
什麼是數據屏蔽?
資料脫敏是一種用於隱藏資料庫中敏感資訊的技術,以虛構但真實的資料取代它以保護機密性。
數據屏蔽是可逆的嗎?
根據所使用的技術,資料屏蔽可以是可逆的或不可逆的。例如,編輯是可逆的,因為它永久屏蔽了數據,而加密等技術是可逆的。
資料脫敏可以自動化嗎?
是的,可以使用簡化屏蔽過程的專用軟體工具來實現資料屏蔽的自動化。自動化有助於確保跨大型資料集和不同環境的屏蔽技術的一致性、可擴展性和效率。
資料脫敏會影響資料庫效能嗎?
是的,資料屏蔽會影響資料庫效能,特別是在使用複雜的屏蔽演算法或屏蔽過程應用於大型資料集時。在實施過程中應仔細評估性能考量。